Was ist der Unterschied zwischen SSL- und TLS-Verschlüsselung?
Mit der Weiterentwicklung des Internets in den letzten Jahren hat der Austausch sensibler Daten im Netz stark zugenommen und damit auch die Notwendigkeit, die Sicherheit deiner Unternehmensdaten und der Daten der nutzer/innen zu gewährleisten. Die Nutzung von SSL-Zertifikaten einer Website dient dem Schutz des Online-Datenaustauschs.
SSL (Secure Socket Layer) und TLS (Transport Level Security) sind kryptografische Protokolle, die in der Telekommunikation und Informationstechnologie verwendet werden. Sie sorgen dafür, dass Daten sicher übertragen werden. Diese Informationen sind oft sensibel (wie z.B. persönliche Angaben oder Daten zu Zahlungsmethoden) und verhindern so, dass Dritte die zwischen zwei Systemen, etwa einem Client und einem Server oder zwei Servern, übertragenen Informationen lesen oder manipulieren können.
Aber worin genau liegt der Unterschied zwischen SSL und TLS? Das Akronym SSL bezeichnet eine Standardtechnologie, die die Kommunikation im Internet absichert. Das TLS-Protokoll ist dagegen eine weiterentwickelte, sicherere und aktuellere Variante von SSL. Es handelt sich also um zwei verschiedene Versionen desselben Protokolls, das darauf ausgelegt ist, Verbindungen zwischen Geräten mithilfe von symmetrischer und asymmetrischer Verschlüsselung zu schützen.
Wenn es um die Sicherheit einer Website geht, taucht häufig der Begriff HTTPS (Hyper Text Transfer Protocol Secure) auf. Diesen Hinweis entdeckst du in der URL einer Website, die mit einem SSL-Zertifikat abgesichert ist. Wenn du auf das Vorhängeschloss-Symbol in der Browserleiste klickst, kannst du die Details des Zertifikats einsehen, etwa die ausstellende Zertifizierungsstelle und den Firmennamen des Webseitenbetreibers.
Die Hosting-Angebote von IONOS oder Raidboxes sind zum Beispiel mit einem SSL-Zertifikat ausgestattet, um den Online-Aktivitäten der nutzer ein höheres Maß an Sicherheit zu bieten.
Was ist ein SSL-Zertifikat?
Wir haben bereits festgestellt, SSL steht für „Secure Sockets Layer“ und ist eine Standardtechnologie.
Diese gewährleistet die Sicherheit einer Internetverbindung und der vertraulichen Daten, die zwischen zwei Systemen ausgetauscht werden. Sie schützt, indem sie Cyberkriminelle daran hindert, die übermittelten Informationen, zu denen auch persönliche Daten gehören können, auszulesen oder zu verändern. Die Kommunikation zwischen Systemen kann einen Server oder Client betreffen (z. B. eine E-Commerce-Website und einen Browser) oder zwei Server (z.B. eine Anwendung, die auf personenbezogenen Daten oder Lohndaten basiert).
So lässt sich verhindern, dass Daten, die zwischen nutzern und Websites oder zwischen zwei Systemen übertragen werden, eingesehen oder abgefangen werden. Verschlüsselungsalgorithmen werden eingesetzt, um Daten während der Übertragung zu verschlüsseln und so zu verhindern, dass sie von Hackern gelesen werden, während sie über eine digitale Verbindung gesendet werden. Diese Informationen können sensibel oder persönlicher Natur sein, wie z.B. Kreditkartennummern, andere finanzielle Angaben, namen und Adressen.
TLS (Transport Layer Security) ist eine aktualisierte und sicherere Ausgabe von SSL. Wir sprechen weiterhin von SSL-Zertifikaten, weil dieser Begriff weit verbreitet ist. Wenn du SSL bei 1&1 IONOS kaufst, erhältst du in nahezu allen Tarifen, die SSL enthalten, die aktuellsten TLS-Zertifikate mit ECC-, RSA- oder DSA-Verschlüsselung.
HTTPS (Hyper Text Transfer Protocol Secure) ist die Bezeichnung, die in den URLs einer mit einem SSL-Zertifikat geschützten Website zu sehen ist. Wenn du auf das Vorhängeschloss-Symbol in der Browserleiste klickst, kannst du die Details des Zertifikats erkennen, inklusive der ausstellenden Behörde und des Firmennamens des Webseiteninhabers.
Wofür genau sind HTTPS, SSL und TLS da? Keine Sorge, du musst kein Programmierer sein, um das zu verstehen.
Gehen wir einen Schritt zurück: SSL und TLS
Wenn wir von einem SSL-Zertifikat sprechen (ein Akronym, das für Secure Sockets Layer steht), meinen wir eine Technologie, die eine verschlüsselte, sichere Kommunikation zwischen einer Website und dem Browser ermöglicht. Mithilfe eines Verschlüsselungsalgorithmus sorgt SSL dafür, dass Daten, die über das Internet gesendet werden, vor unbefugten Zugriffen geschützt sind. Heutzutage nutzen wir das Internet praktisch für alles: Nachrichten, Online-Shopping, Kontoverwaltung, Behördengänge und vieles mehr. Ein Meer an sensiblen Daten, das vor Hackern geschützt werden muss.
Das 1994 entwickelte SSL-Zertifikat wurde inzwischen weitgehend durch seine aktuellste Version, das TLS-Zertifikat (Transport Layer Security), ersetzt. Häufig wird jedoch fälschlicherweise weiterhin das alte Akronym verwendet, obwohl damit eigentlich TLS gemeint ist. Achte deshalb darauf, dass du diese beiden Begriffe nicht durcheinanderbringst.
Der Weg zu HTTPS
Wenn wir die Funktion von SSL und TLS verstanden haben, können wir auch HTTPS richtig einordnen. Zur Verdeutlichung müssen wir aber zunächst mit seinem Vorgänger beginnen: HTTP (HyperText Transfer Protocol).
Dies ist das „Hypertext Transfer Protocol“, also das Protokoll für die Datenübertragung im Internet. Die Funktionsweise lässt sich vereinfacht so beschreiben: Der Computer einer nutzerin oder eines nutzers sendet eine Anfrage an den Server, auf dem sich die gewünschte Website befindet, und der Server antwortet mit der entsprechenden Webseite. Dieses Protokoll ist jedoch nicht verschlüsselt, was es potenziell anfällig für Datendiebstahl macht.
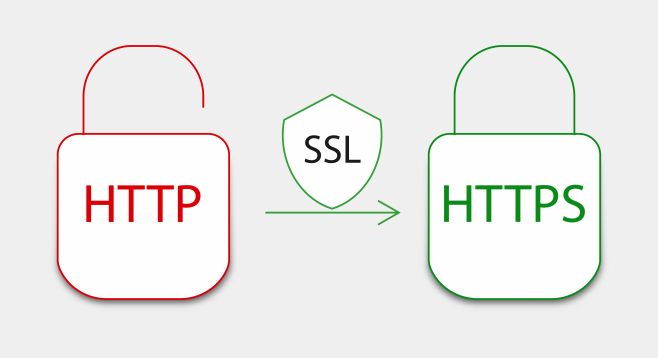
Um dieses Problem zu lösen, wurde HTTPS (HyperText Transfer Protocol over Secure Socket Layer) eingeführt, ein Protokoll, das die Kommunikation verschlüsselt, indem es einen Zwischenschritt zwischen dem Client und dem Server einfügt: das Einbinden des bereits erwähnten SSL- oder TLS-Zertifikats.
Konsequenz:
Das Internet ist ein Werkzeug, das wir täglich für die unterschiedlichsten Aktivitäten nutzen. Daraus ergibt sich ein enormer, kontinuierlicher Datenfluss, sowohl persönlicher als auch sensibler Art, das wahre Gold unserer Zeit. Deshalb ist es wichtig, die Funktionsweise dieser großen „Maschine“ zu verstehen, um Risiken zu vermeiden. Ebenso ist es notwendig, das HTTPS-Protokoll für die eigenen Websites einzusetzen, um eine bessere Chance zu haben, unter den ersten Suchergebnissen im Browser aufzutauchen.